Karar Vermenin Gizli Maliyeti
Bir toplantıda geçen her saat, sadece odayı dolduranların maaşının toplamı değil; alınmayan kararların, kaçırılan fırsatların ve yavaşlayan düşüncenin bileşkesidir.
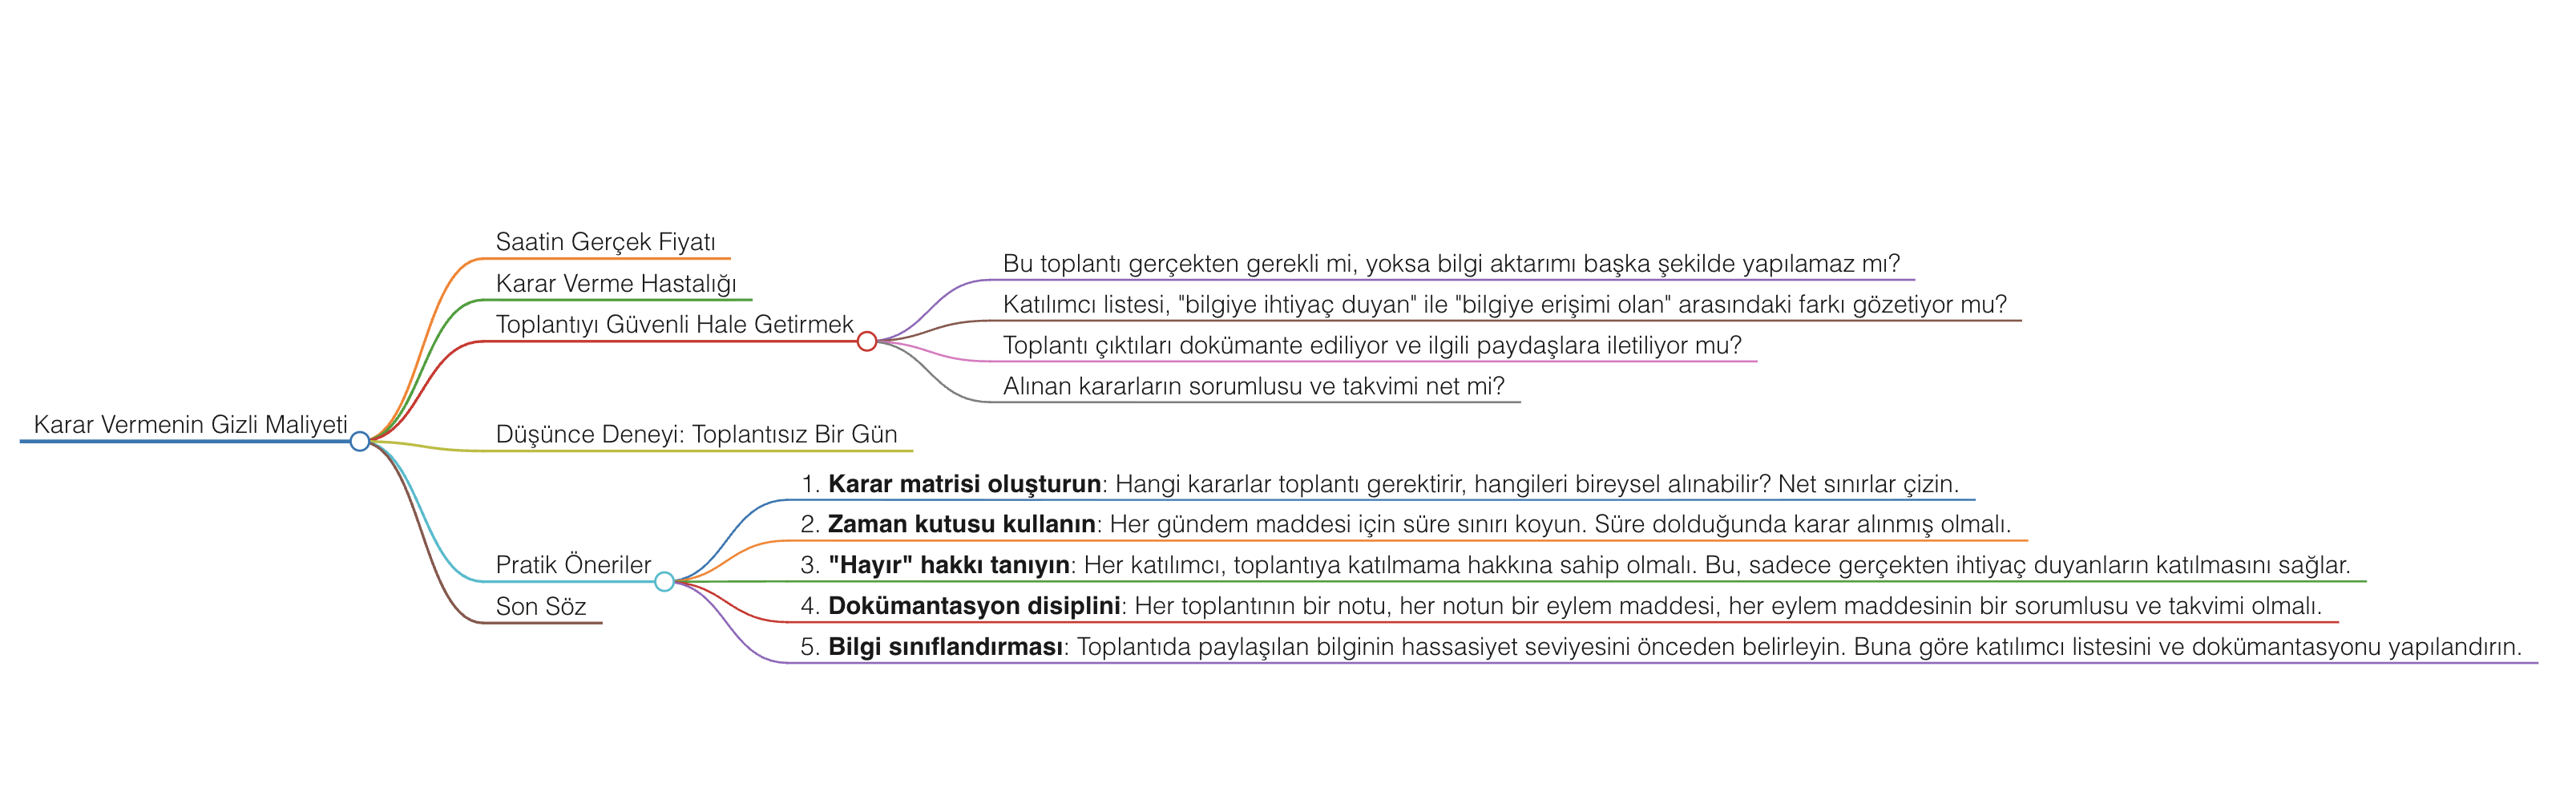
Karar Vermenin Gizli Maliyeti Bir toplantı odasına adım atın. Masanın etrafında oturan altı kişi var. Her biri farklı birimden. Kimi üretimden, kimi kaliteden, kimi IT'den. Hepsinin ortak noktası: Bu toplantıda bir karar alınması gerektiğine inanmaları. Peki, gerçekten öyle mi? Toplantı kültürü, modern iş hayatının en büyük paradoksalarından birini barındırıyor. Ne kadar çok toplantı yaparsak, o kadar çok iş yaptığımızı sanıyoruz. Oysa çoğu zaman toplantı, işin kendisi değil; işten kaçışın en meşru halidir. Saatin Gerçek Fiyatı Bir toplantının maliyetini hesaplamak için katılımcıların saatlik maliyetlerini toplamak yeterli değil. Asıl maliyet, o saatte yapılmayan işlerde, o saatte üretilmeyen fikirlerde, o saatte alınmayan risk kararlarında gizli. Düşünün: Altı kişi iki saat boyunca bir konuyu tartışıyor. Toplam on iki saat. Bu sürede kaç müşteri aranmadı? Kaç hata tespit edilmedi? Kaç süreç iyileştirilmedi? Ve belki de en önemlisi: Kaç kişi, toplantı odasından çıkarken "Aslında ben farklı düşünüyordum ama söyleyemedim" dedi kendi kendine? Bilgi güvenliği bağlamında bu soru daha da kritik hale geliyor. Toplantılar, hassas bilgilerin en yoğun paylaşıldığı mecralardır. Bir güvenlik ihlali, e-posta kutusundan çok, toplantı masasından başlar. Çünkü orada söylenenler kaydedilmez, orada paylaşılanlar dokümante edilmez, orada verilen sözler takip edilmez. ISO 27001'in "bilgi paylaşımı" kontrolleri neden bu kadar detaylıdır sanıyorsunuz? Karar Verme Hastalığı İnsanlar karar vermekten korkar. Bu korku, toplantıları sonsuzlaştırır. "Biraz daha veri toplayalım", "Bir başka görüş daha alalım", "Gelecek hafta tekrar bakalım"… Bu cümlelerin hepsi, karar verme sorumluluğundan kaçmanın diplomatik dilidir. Daniel Kahneman'ın "Thinking, Fast and Slow"unda anlattığı gibi, insan beyni iki sistemle çalışır. Sistem 1 hızlı, sezgisel, duygusal. Sistem 2 yavaş, analitik, mantıksal. Toplantı ortamı, genellikle Sistem 1'in hâkimiyetine girer. Zaman baskısı, grup düşüncesi, hiyerarşik korku… Hepsi, düşünmeyi yavaşlatan, kararı erteleyen faktörlerdir. Bir danışman olarak sıkça tanık olduğum sahne şudur: Kurum, bir sorunu çözmek için toplanır. İki saat tartışılır. Sonunda "Bir çalışma grubu kuralım" denir. Çalışma grubu bir ay çalışır. Sonra tekrar toplanılır. Ve döngü devam eder. Sorun büyürken, çözüm masada bekler. Toplantıyı Güvenli Hale Getirmek TISAX ve ISO 27001 standartları, "bilgi güvenliği" dediğimizde çoğunlukla firewall, şifreleme ve erişim kontrolü akla gelir. Oysa en büyük risk, insan davranışlarındadır. Toplantı yönetimi, bilgi güvenliğinin göz ardı edilen bir boyutudur. Bir toplantıda şunları sorgulamak gerekir: Bu soruları sormak, "bürokrasi" değil; disiplindir. Ve disiplin, güvenliğin temelidir. Düşünce Deneyi: Toplantısız Bir Gün Hayal edin: Yarın hiç toplantınız yok. E-posta da yok. Sadece siz, işiniz ve düşünceniz. Ne yapardınız? Muhtemelen önce şaşırırdınız. Sonra, elinizdeki en önemli işe odaklanırdınız. Derinlemesine düşünürdünüz. Karar alırdınız. Ve muhtemelen, gün sonunda daha çok şey başarmış hissederdiniz. Cal Newport'un "Deep Work" dediği şey tam da bu: Dikkatin dağılmadığı, derin düşüncenin hâkim olduğu çalışma. Modern iş hayatı, bu derinliği çalmak üzere tasarlanmış gibi. Toplantılar, bildirimler, acil ama önemsiz işler… Hepsi, Sistem 2'yi devre dışı bırakıp Sistem 1'i zenginleştirir. Pratik Öneriler Toplantı kültürünüzü sorgulamak için şu adımları atabilirsiniz: Son Söz Toplantı, araçtır; amaç değil. Karar vermek, sorumluluktur; kaçış değil. Bilgi güvenliği, sadece teknik kontrollerden ibaret değil; aynı zamanda bilginin nasıl, nerede ve kimlerle paylaşıldığının yönetimidir. Bir sonraki toplantıya gitmeden önce kendinize şunu sorun: "Bu toplantı, bir karar almak için mi, yoksa karar almamak için mi?" Cevap, sizi şaşırtabilir.